Nos offres
Un portefeuille, une exigence.
SentyIA protège vos postes, votre messagerie et vos serveurs. Haris IA encadre l’usage de l’IA générative.
SentyIA
Détection et réponse & SOC managé · by OL&B
Vos postes, votre messagerie et vos serveurs, surveillés et traités.
SentyIA collecte et analyse, assistée par l’IA, les signaux de vos ordinateurs, de vos serveurs et de votre messagerie, détecte ce qui sort de l’ordinaire, explique chaque incident et propose la réponse. Rien n’agit sur un poste sans votre approbation.
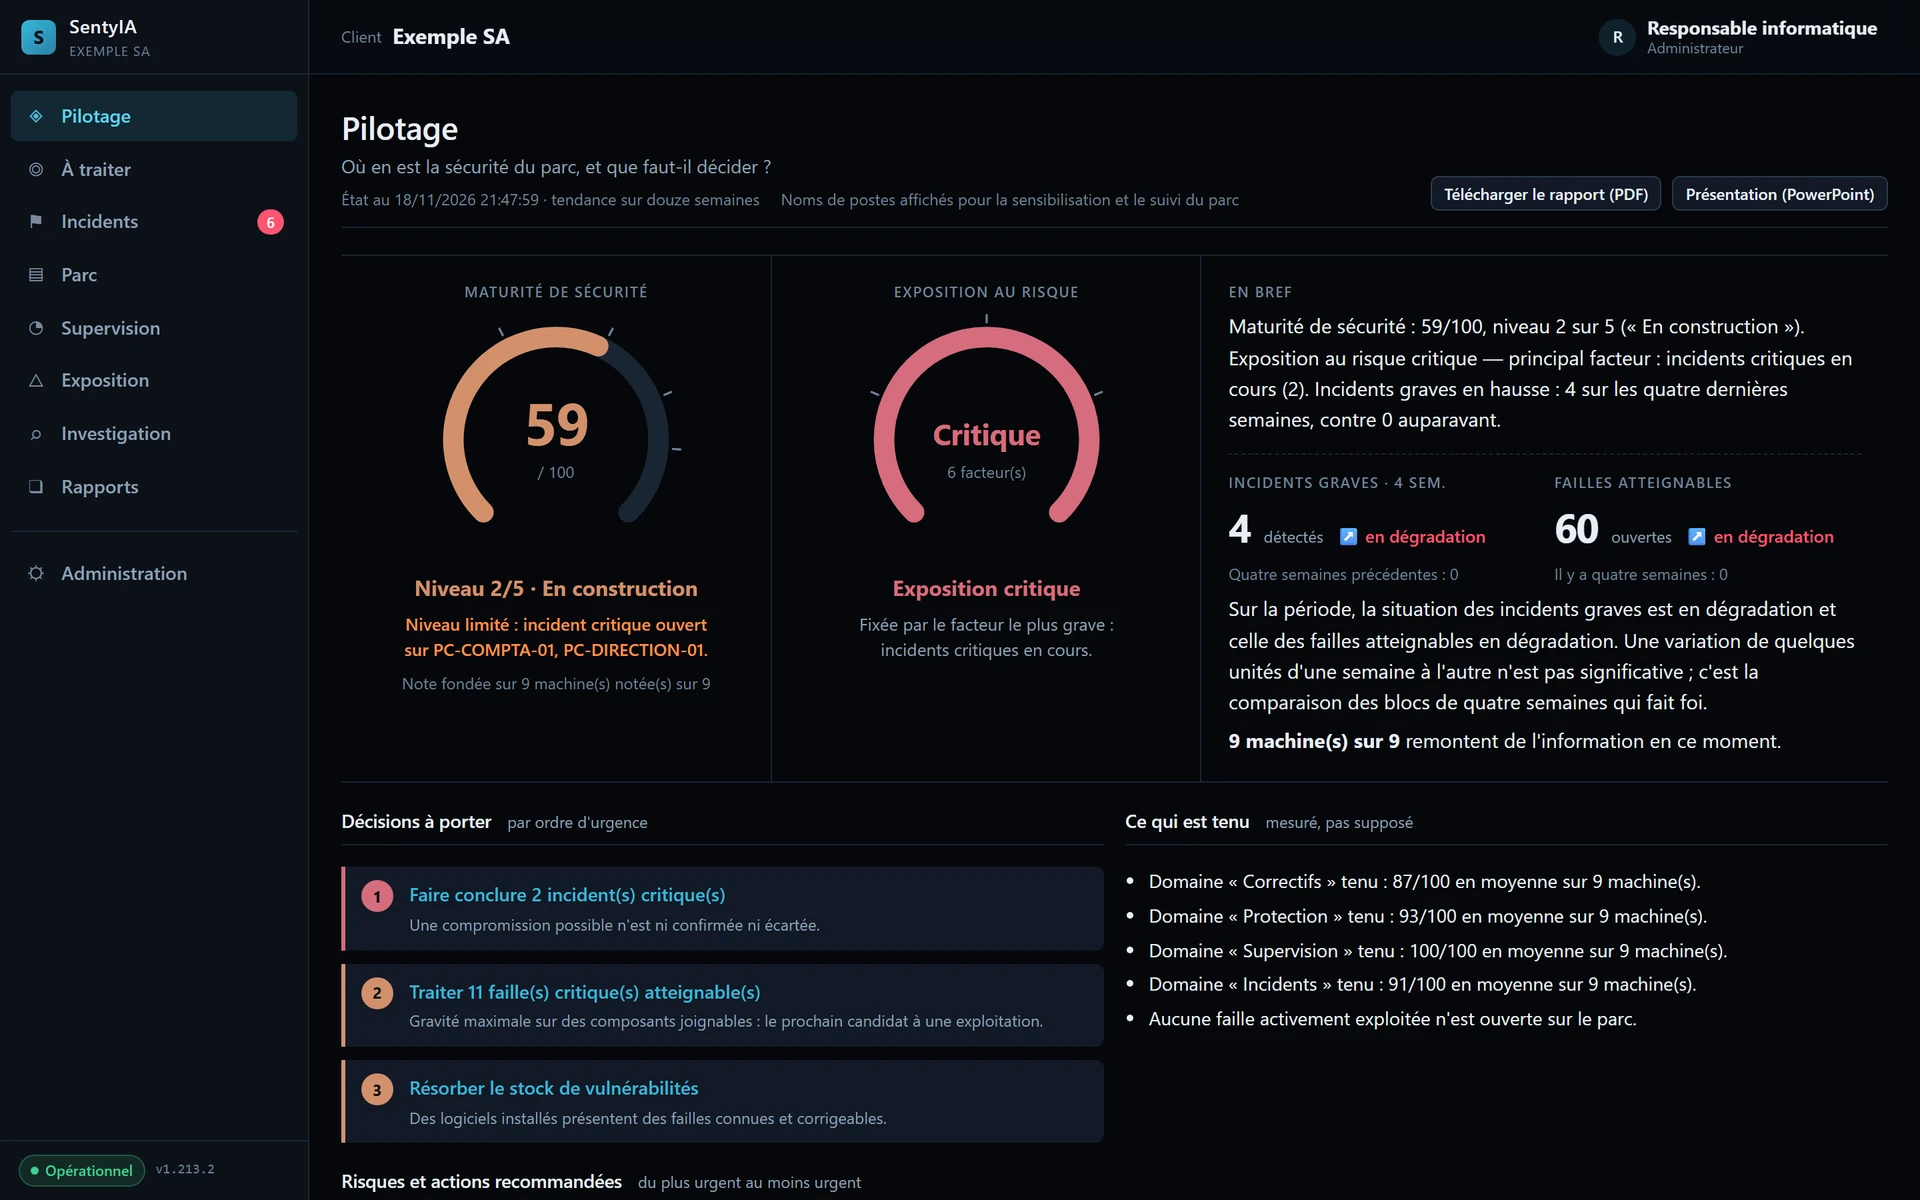
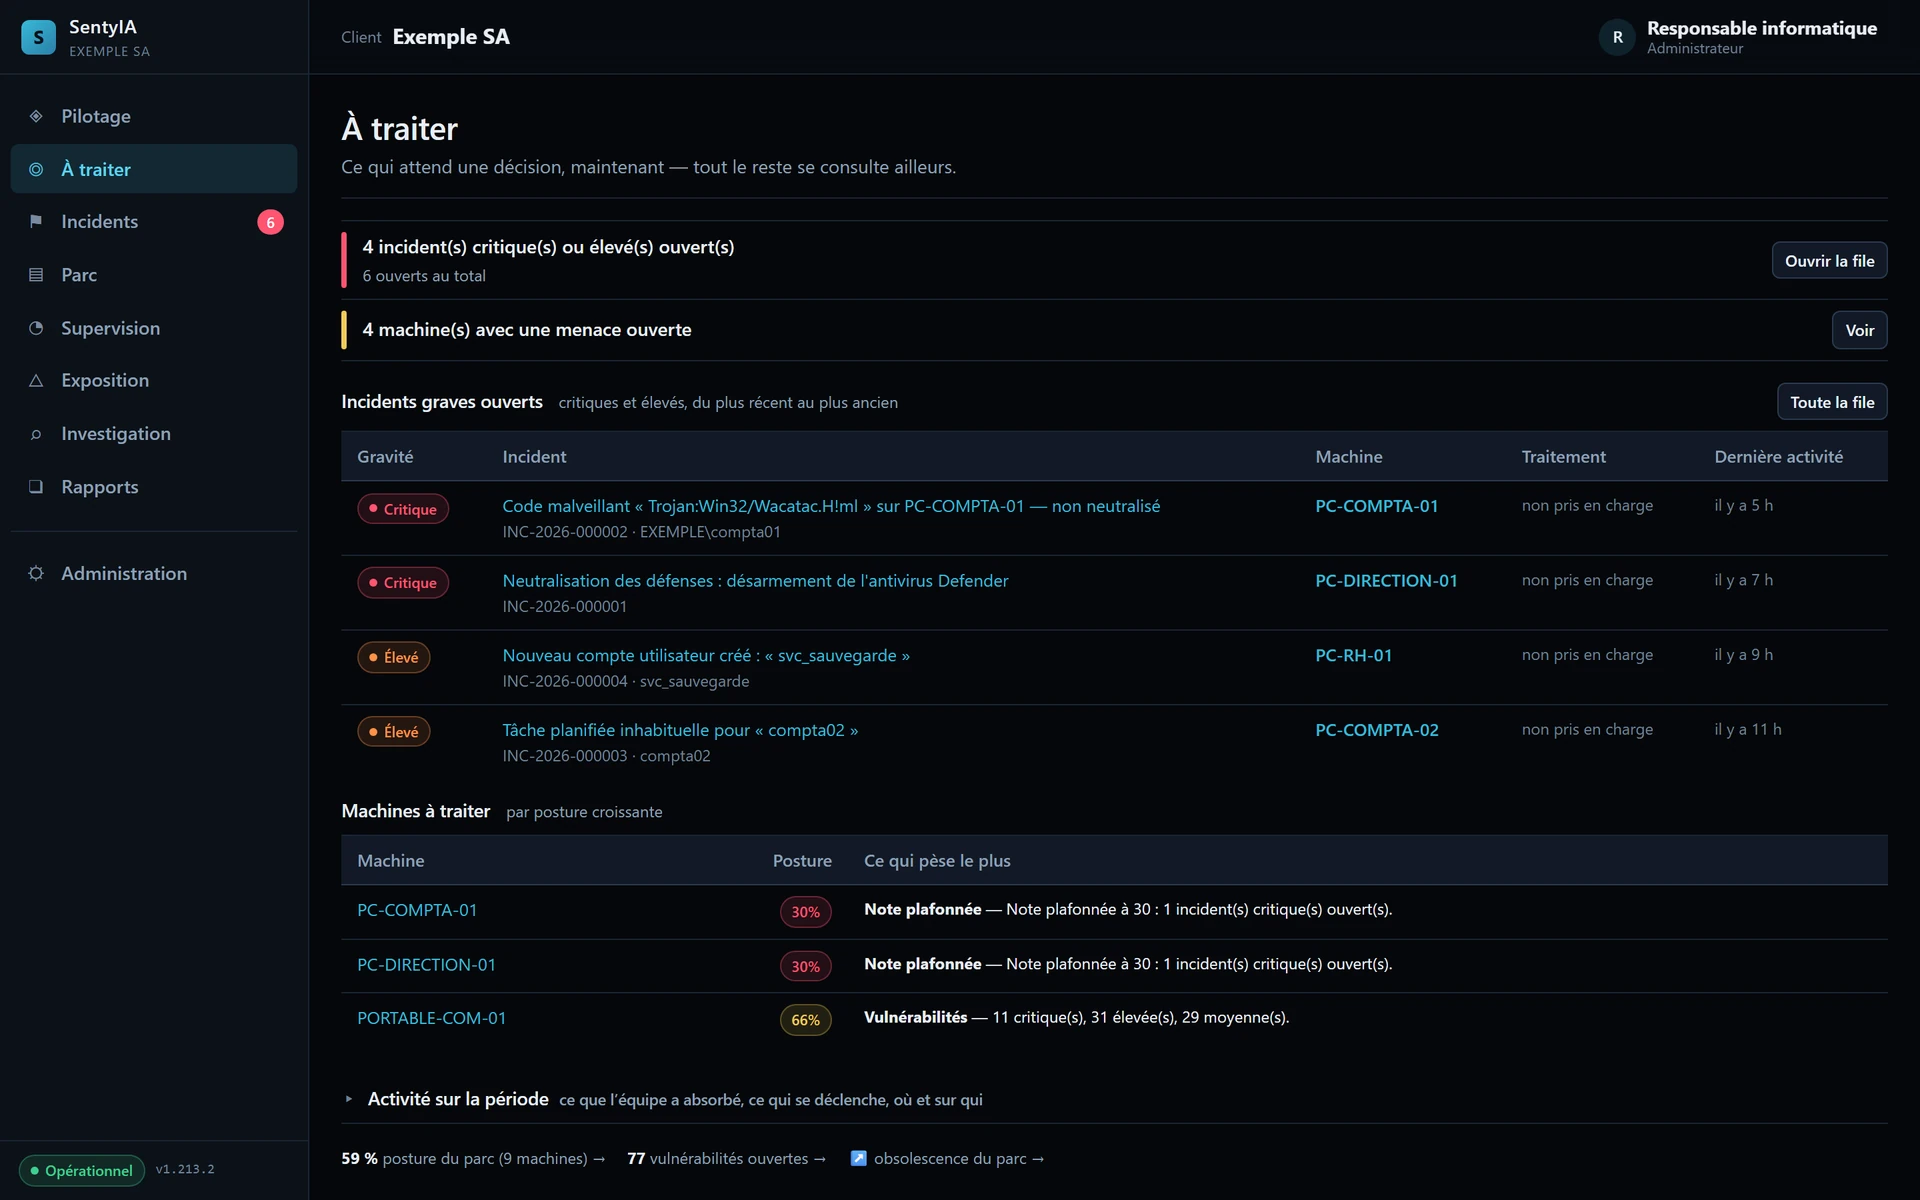
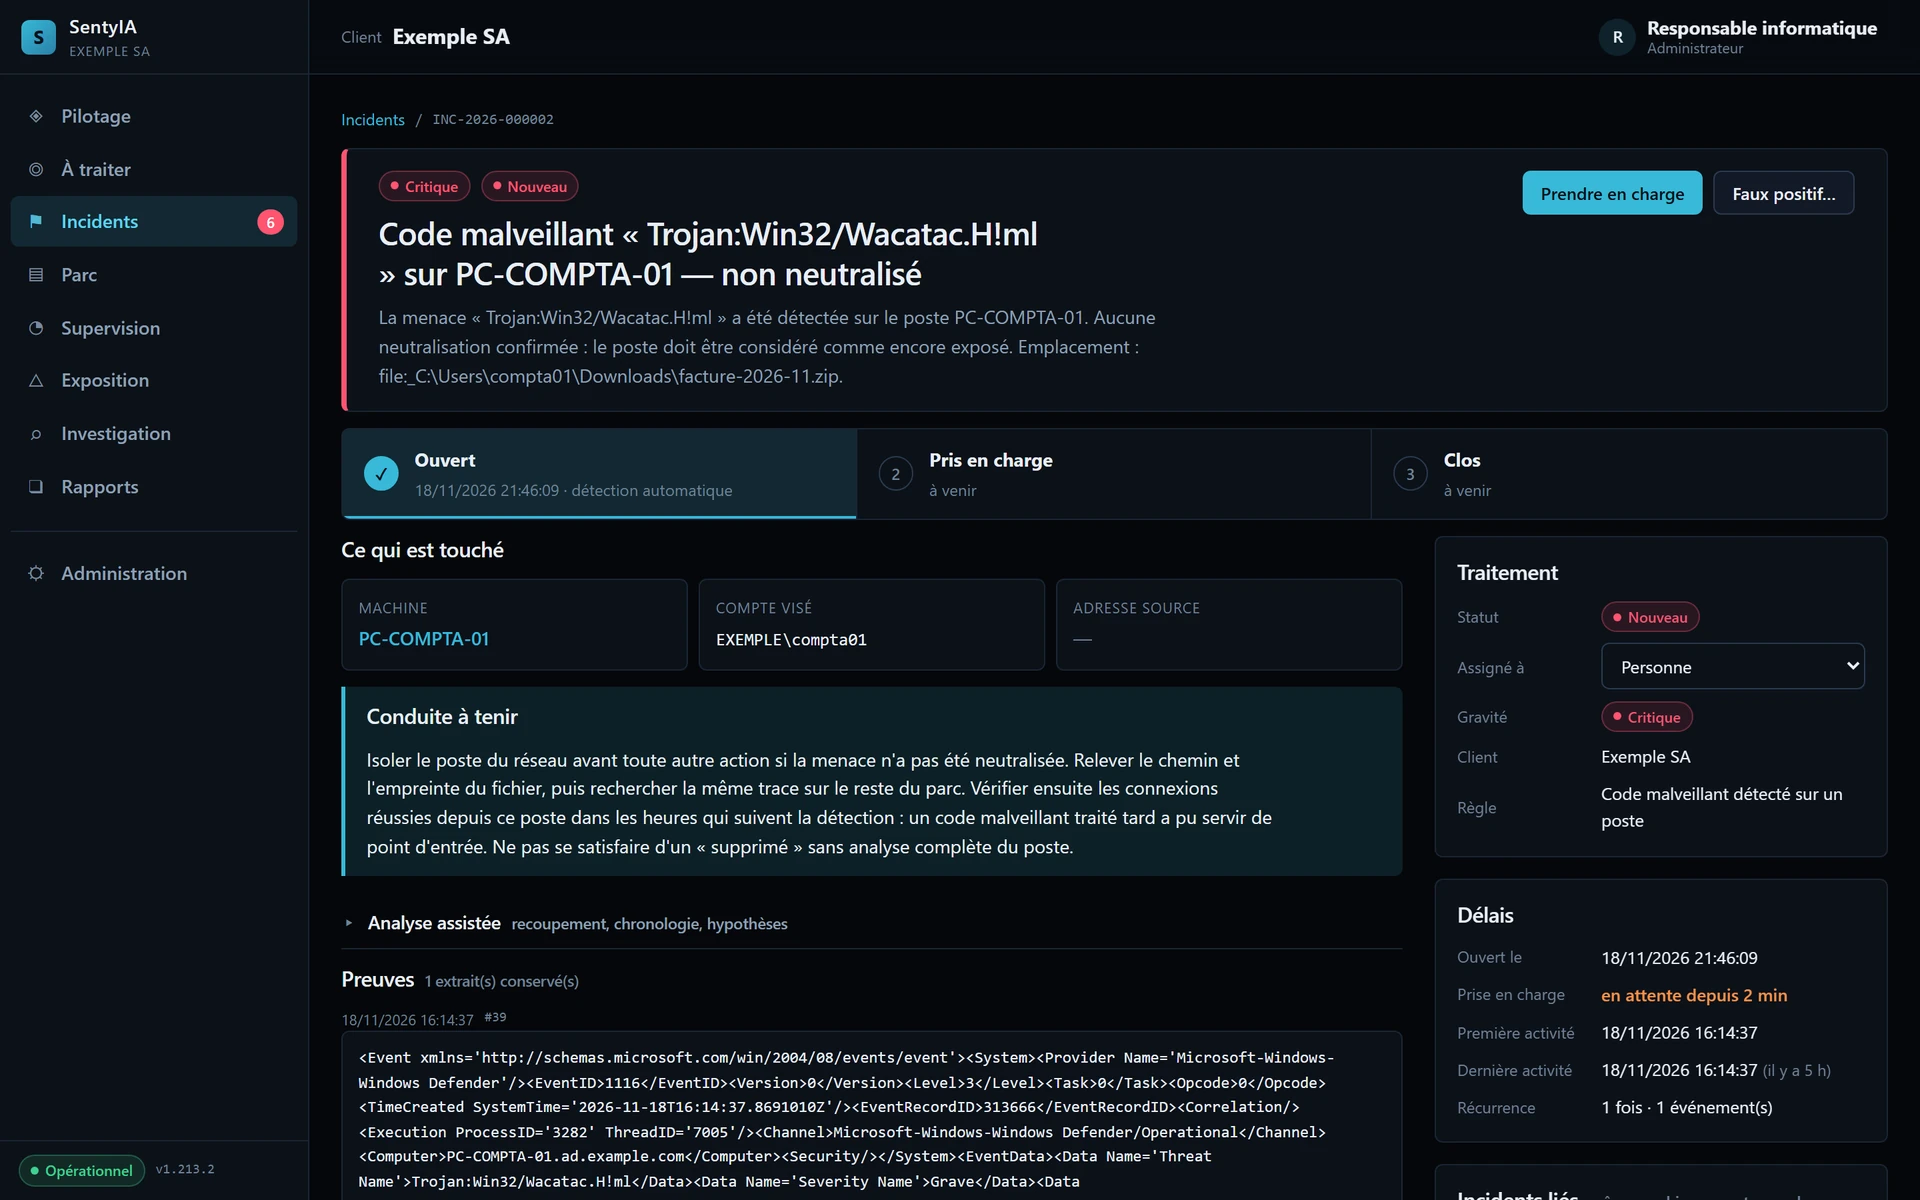
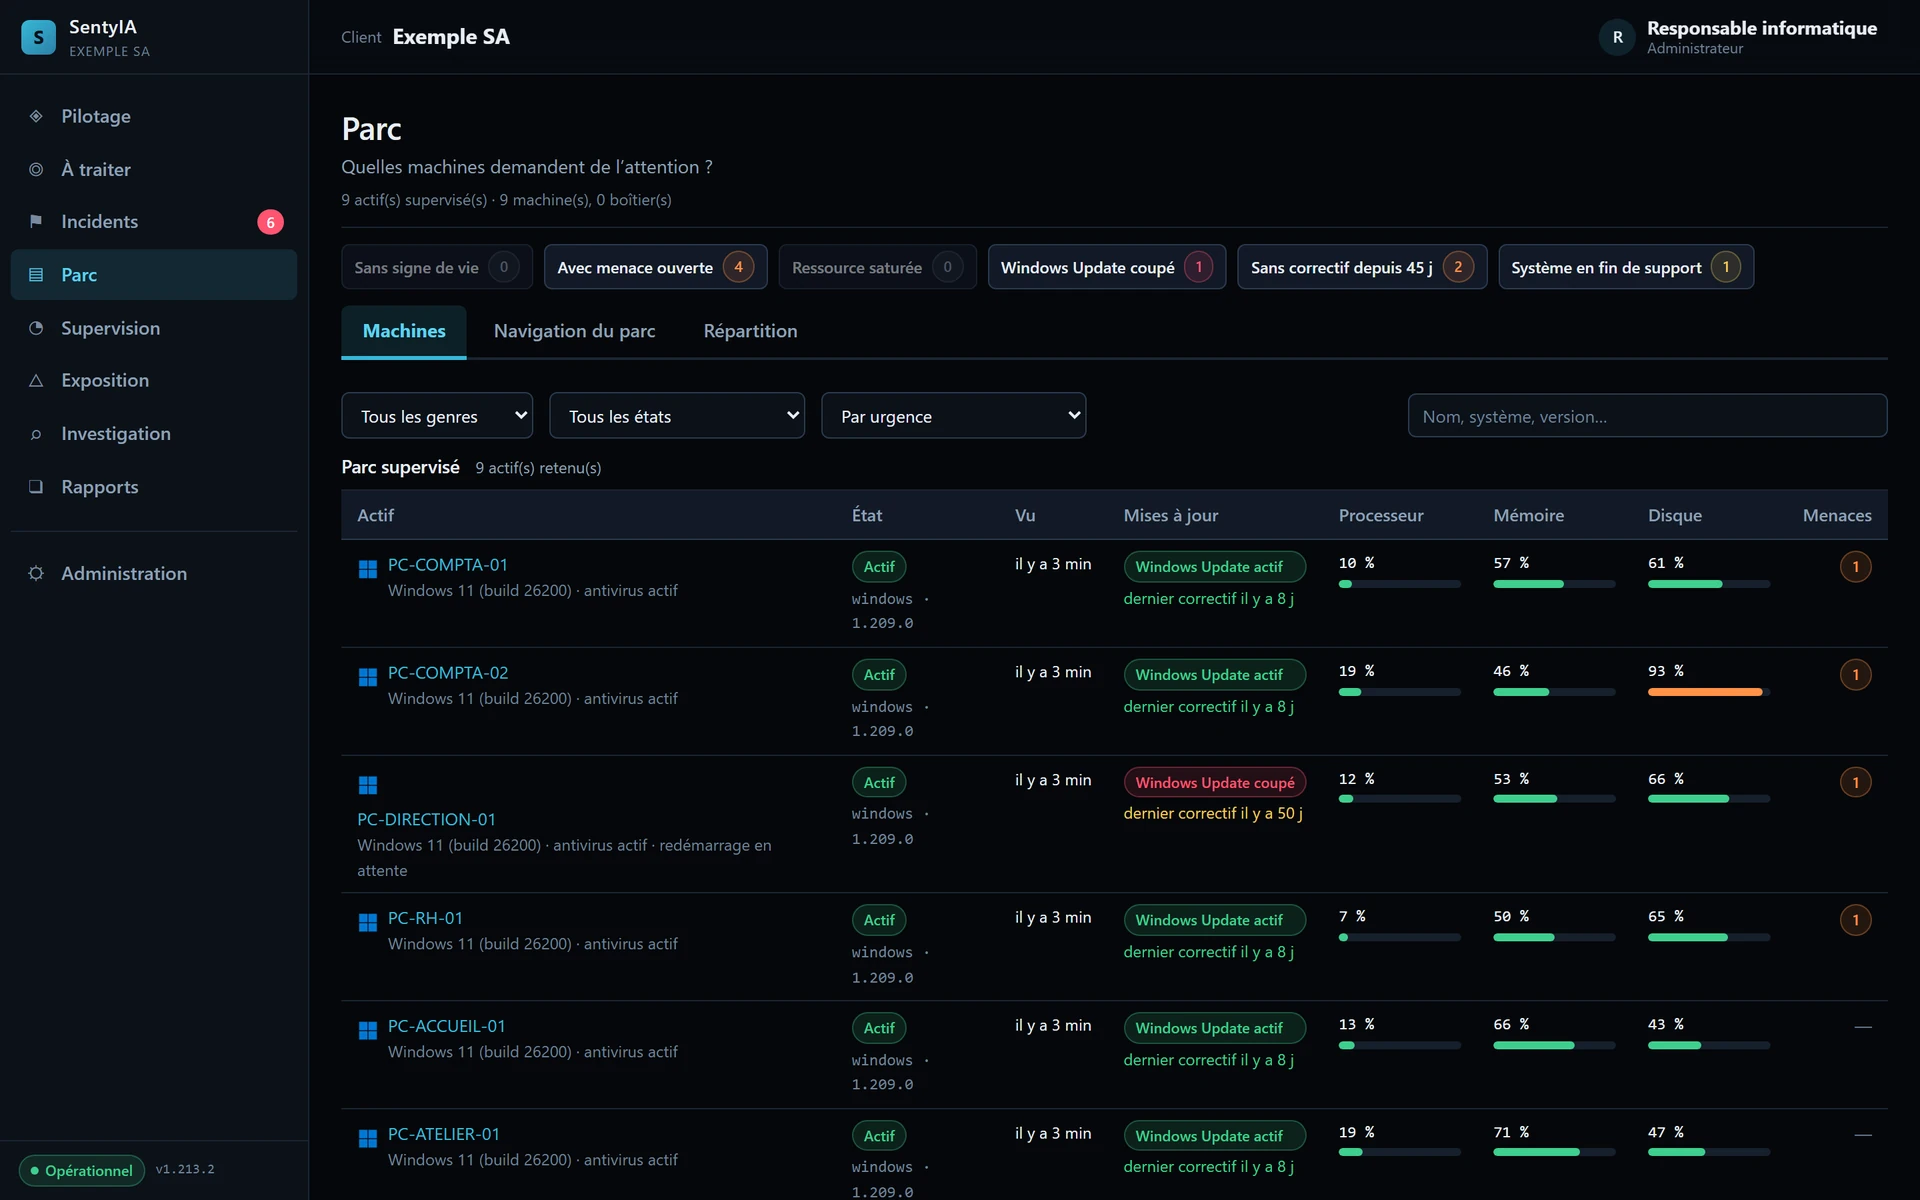
Copies d’écran de la console, avec des données entièrement fictives (société « Exemple SA »). Cliquez sur une image pour l’agrandir.
Voir
Agents signés
Un agent signé sur les postes Windows et les serveurs Linux, sans composant noyau, mis à jour par des paquets signés vérifiés deux fois.
Messagerie
Les courriels reçus sont analysés par l’IA à partir de leurs en-têtes ; le verdict s’affiche dans Outlook, les liens et les pièces jointes sont examinés sur le poste.
Inventaire et failles
Inventaire logiciel quotidien, failles connues et exploitées, logiciels en fin de support ; une faille n’est close que lorsque sa correction est constatée.
Supervision du parc
Disponibilité des machines, mémoire et disques, machines injoignables : le parc est suivi en continu.
Comprendre
Détection rattachée à MITRE ATT&CK
Les règles de détection sont rattachées au référentiel MITRE ATT&CK ; chaque incident est classé de P1 à P4, avec ses preuves et sa frise datée.
Accès inhabituels
Connexions depuis un pays ou à une heure inhabituels, voyages impossibles, attaques par force brute ou par pulvérisation de mots de passe.
Comportements inhabituels
SentyIA apprend les habitudes de chaque compte et de chaque machine, et signale les écarts sous forme de demandes d’examen, sans action automatique sur les personnes.
Analyse assistée par l’IA
L’analyse d’un incident peut être assistée par l’IA, qui cite ses preuves ; l’analyste décide.
Répondre
Réponse approuvée
Isoler un poste, arrêter un processus, lancer les mises à jour : chaque action nomme sa cible et attend une approbation humaine ; l’isolement est réversible.
Scénarios de réponse
Des scénarios décrivent ce qui doit se passer quand un incident est créé : simulés avant d’être armés, plafonnés, réversibles et tracés.
Mises à jour à distance
Mises à jour de Windows et des logiciels lancées depuis la console ; l’utilisateur choisit le moment du redémarrage.
Pare-feu et bannissements
Pare-feu des serveurs Linux équipés, bannissement d’adresses et blocage par pays, désactivés par défaut et simulés avant armement.
Prévenir
Fuite de données par courriel
Les courriels sortants porteurs de données sensibles sont repérés, comptés et peuvent être bloqués en fonction de vos politiques, sans recopier la valeur détectée.
Shadow IT
Logiciels, extensions et applications connectées recensées, classés approuvés, tolérés ou interdits, avec un niveau de risque par poste.
Filtrage de la navigation Prochainement
Le blocage des sites interdits dans les navigateurs est en préparation.
Données exposées Prochainement
Le relevé des partages exposés dans SharePoint et OneDrive est en préparation.
Piloter
Page du dirigeant
Une synthèse lisible par un dirigeant : où en est la sécurité, ce qui demande une décision.
Rapports datés
Rapport mensuel daté, rapport de direction en PDF et présentation de comité.
Piste d’audit
Qui a fait quoi, quand, avec quel résultat : aucun écran ne permet de la modifier.
IA hébergée par OL&B, ou connectée par API à vos IA préférées (Claude, Mistral AI, ChatGPT…) Prochainement
Une IA d’analyse hébergée par OL&B est en préparation.
Trois niveaux
Plateforme
Vous pilotez
La console, les agents signés, la détection, le suivi des failles, les alertes et le rapport mensuel.
SOC managé
Nous veillons pour vous
Les équipes d’OL&B examinent chaque alerte, vous contactent via le chat intégré en cas d’urgence et vous soumettent chaque action ; point mensuel et rapport daté.
Suite complète
Sécurité et conformité
Le SOC managé, avec sensibilisation, accompagnement et un interlocuteur unique.
Tarifs selon la taille du parc et le niveau choisi : nous vous les présentons lors d’un premier échange.
Haris IA
Gouvernance de l’IA · by OL&BEn phase pilote
Protéger l’usage de l’IA, sans surveiller les personnes.
Haris IA contrôle ce que les salariés envoient aux services d’IA générative. L’analyse a lieu sur le poste : le texte ne le quitte pas. Selon vos règles, Haris IA note, prévient, demande pourquoi, masque ou bloque.
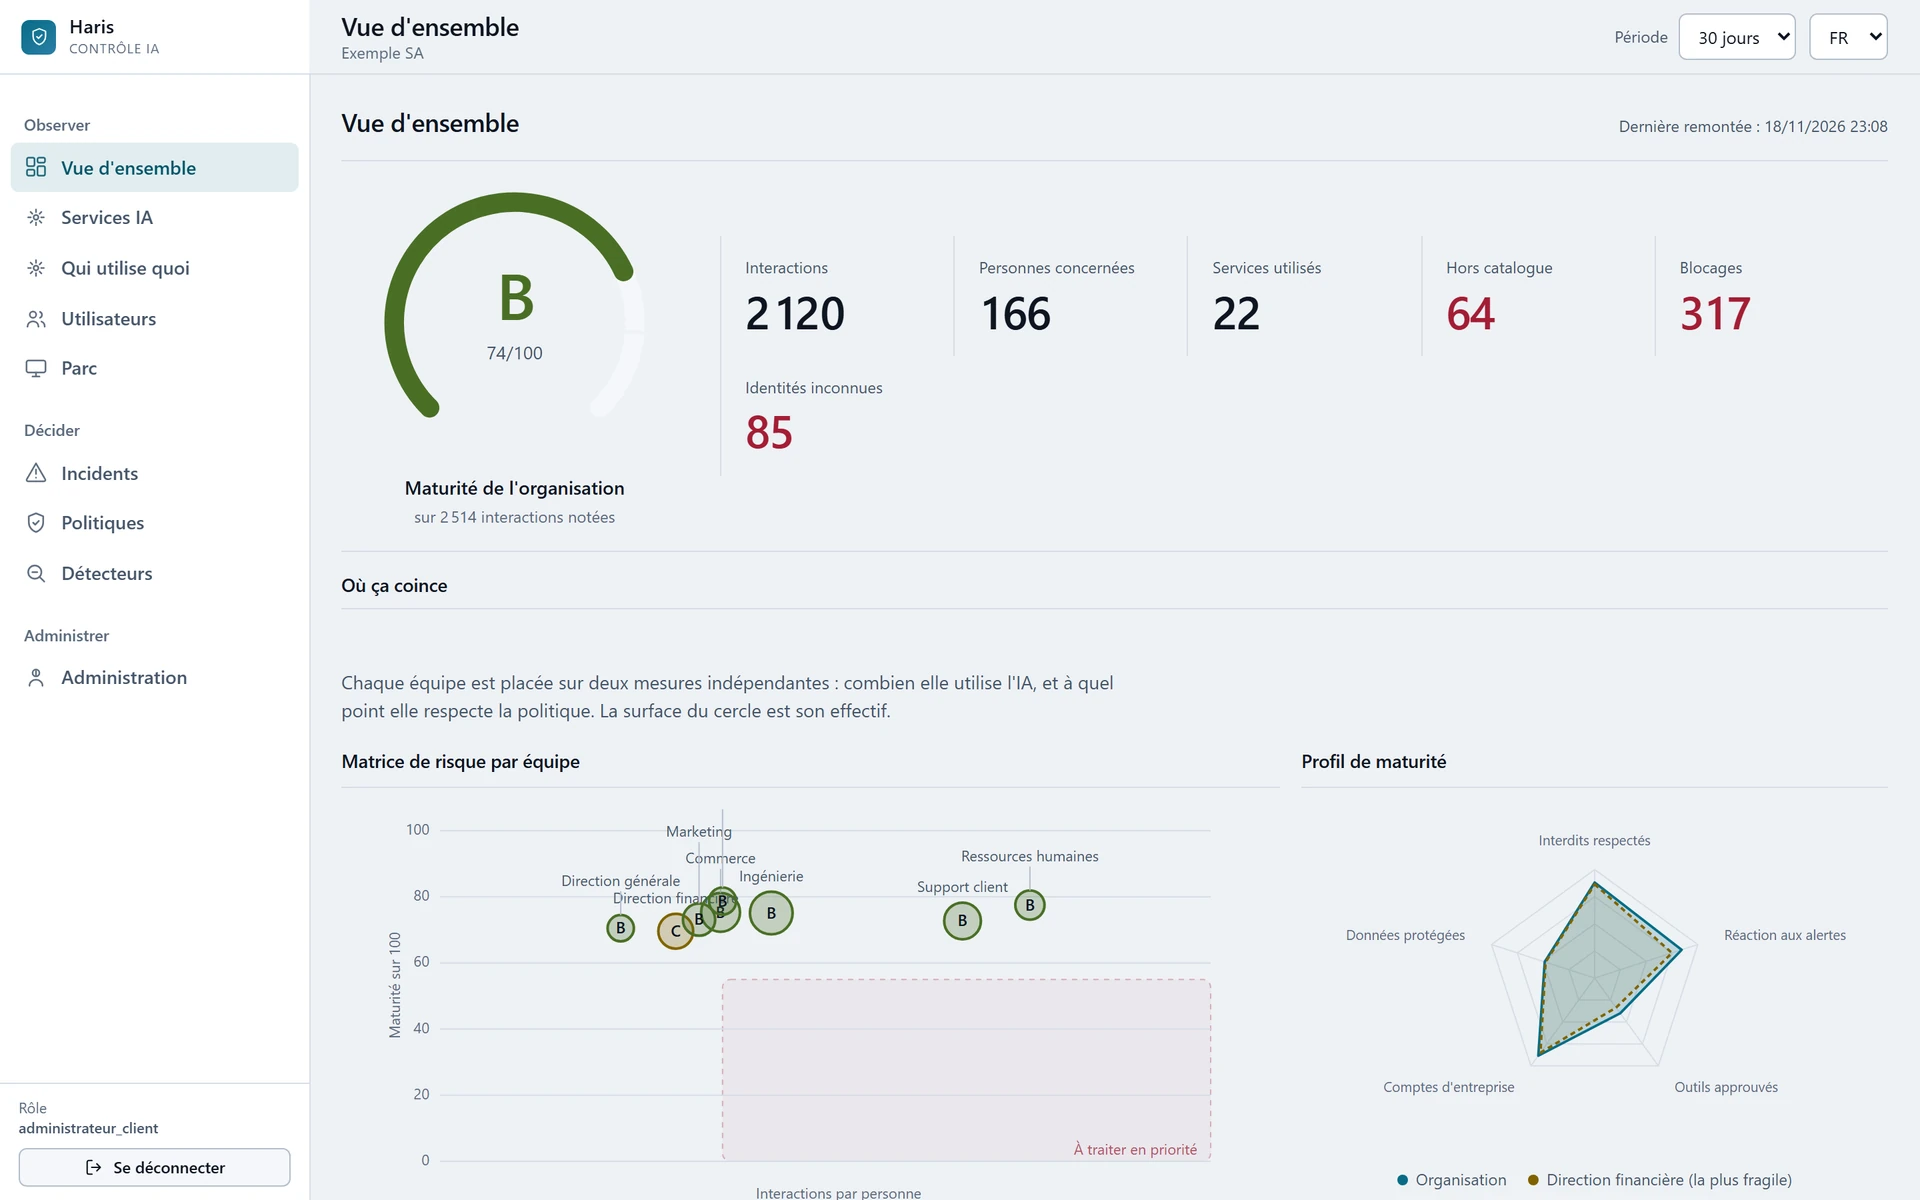
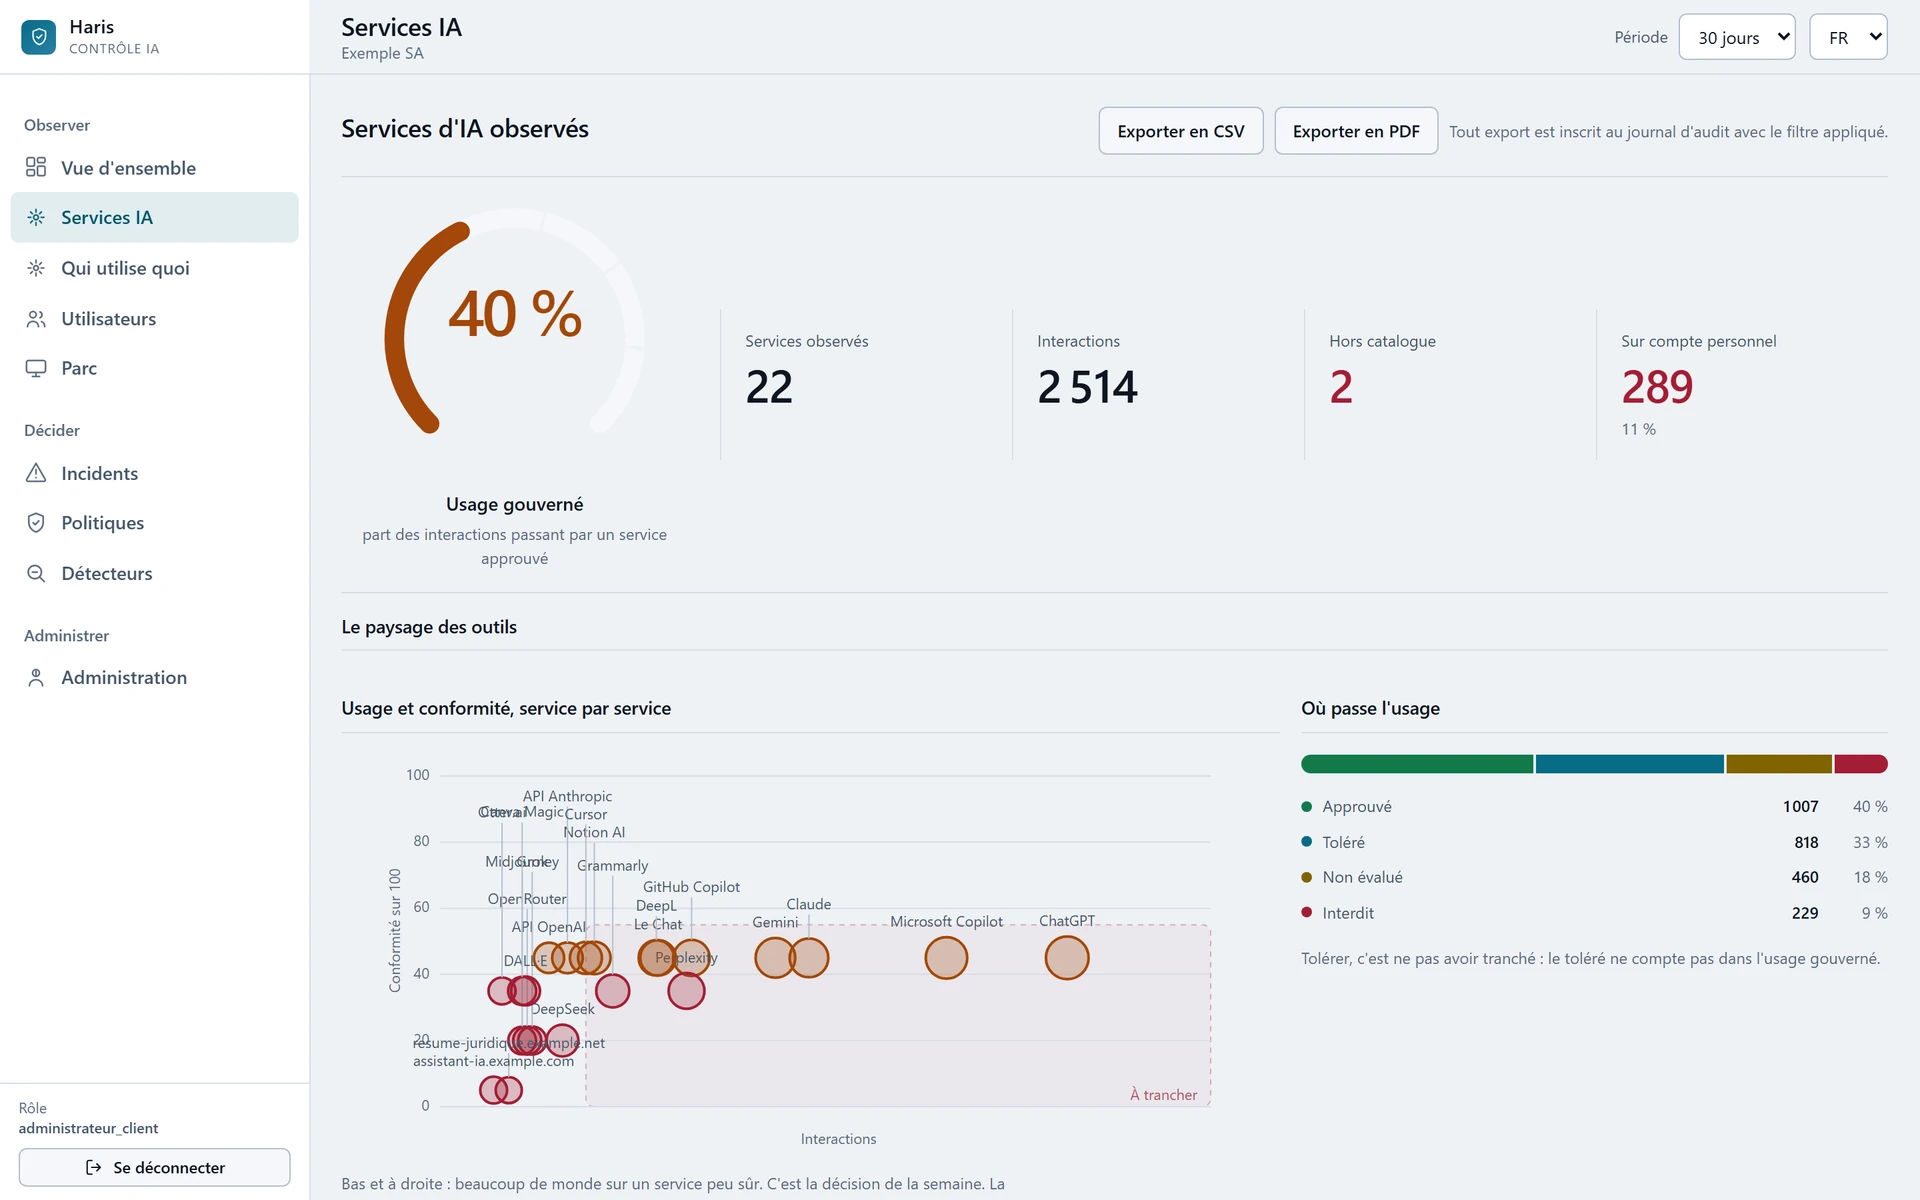
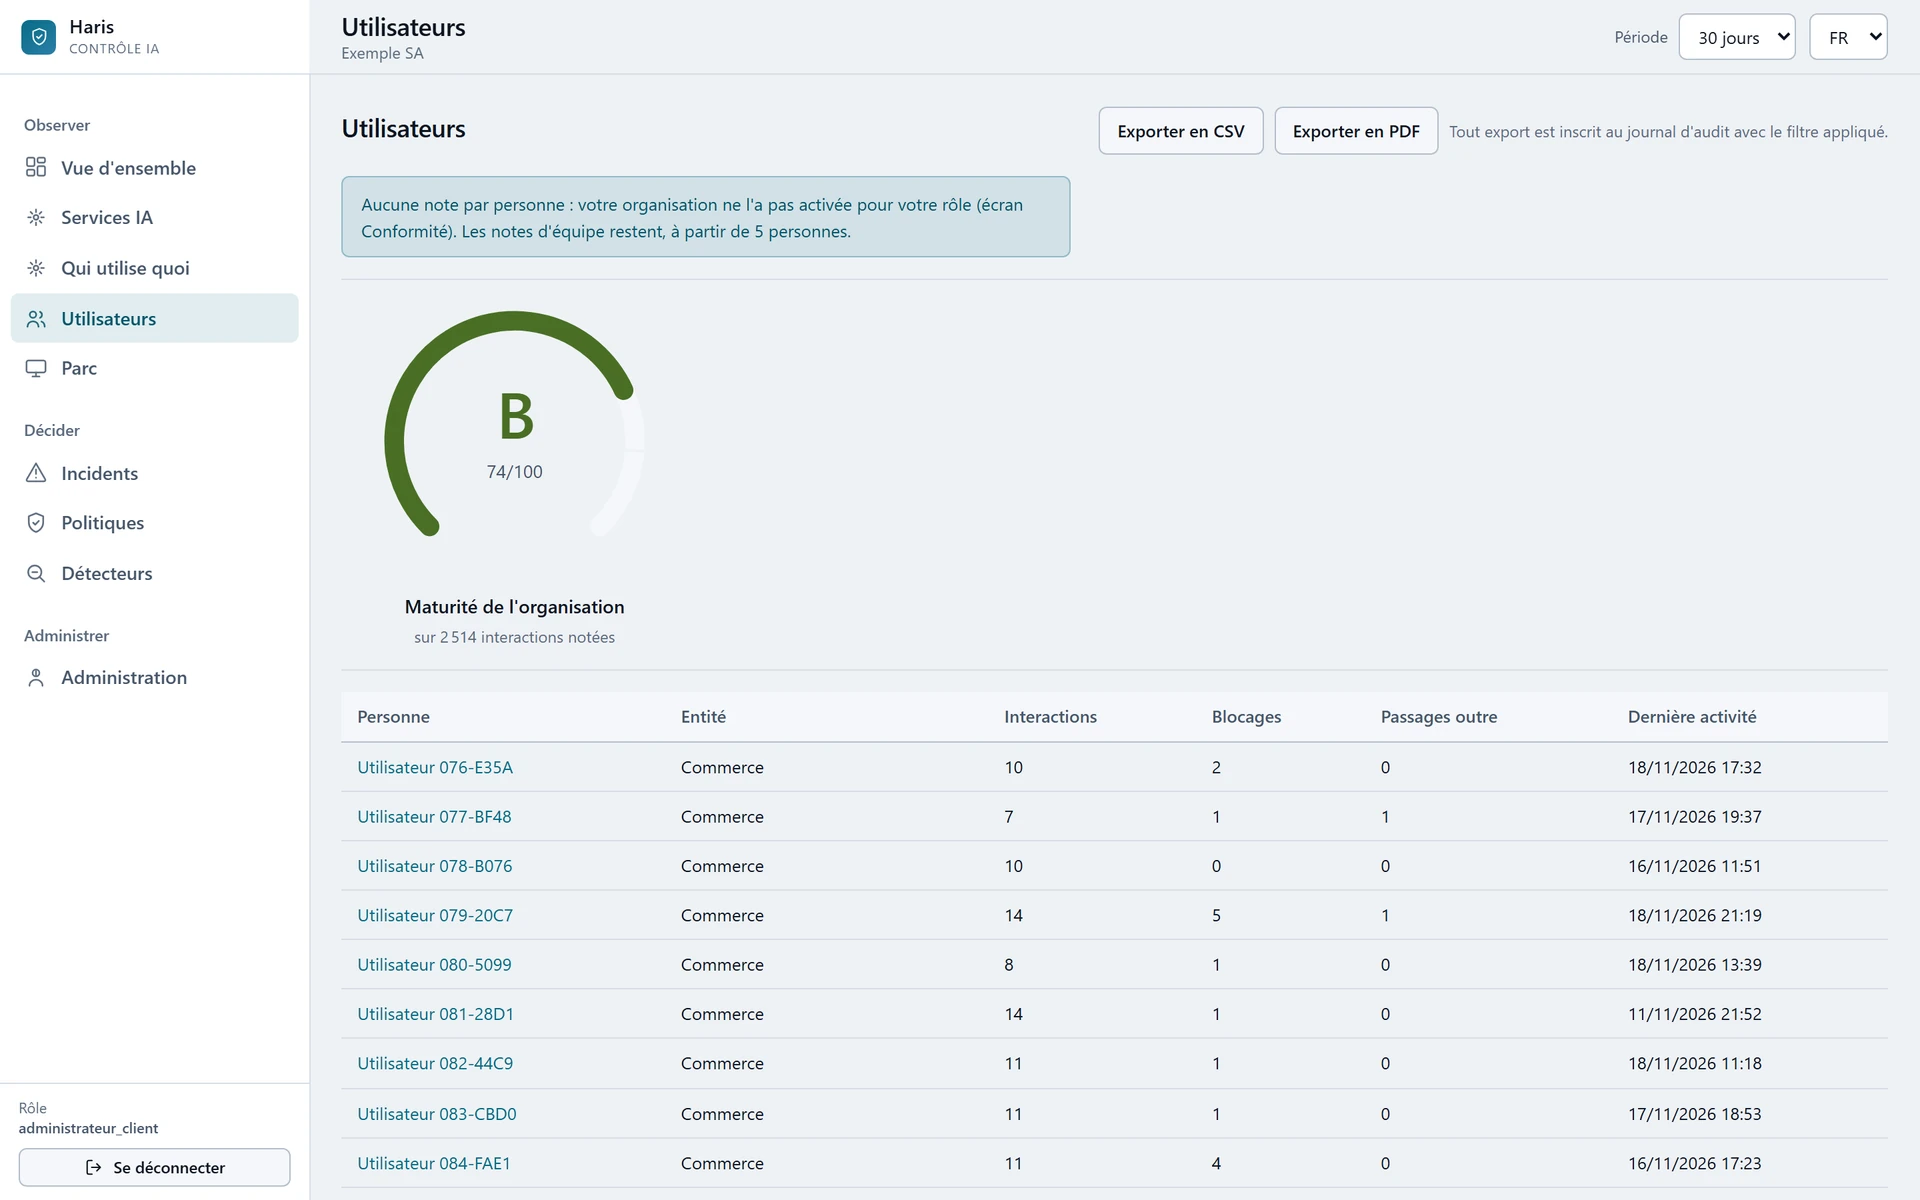
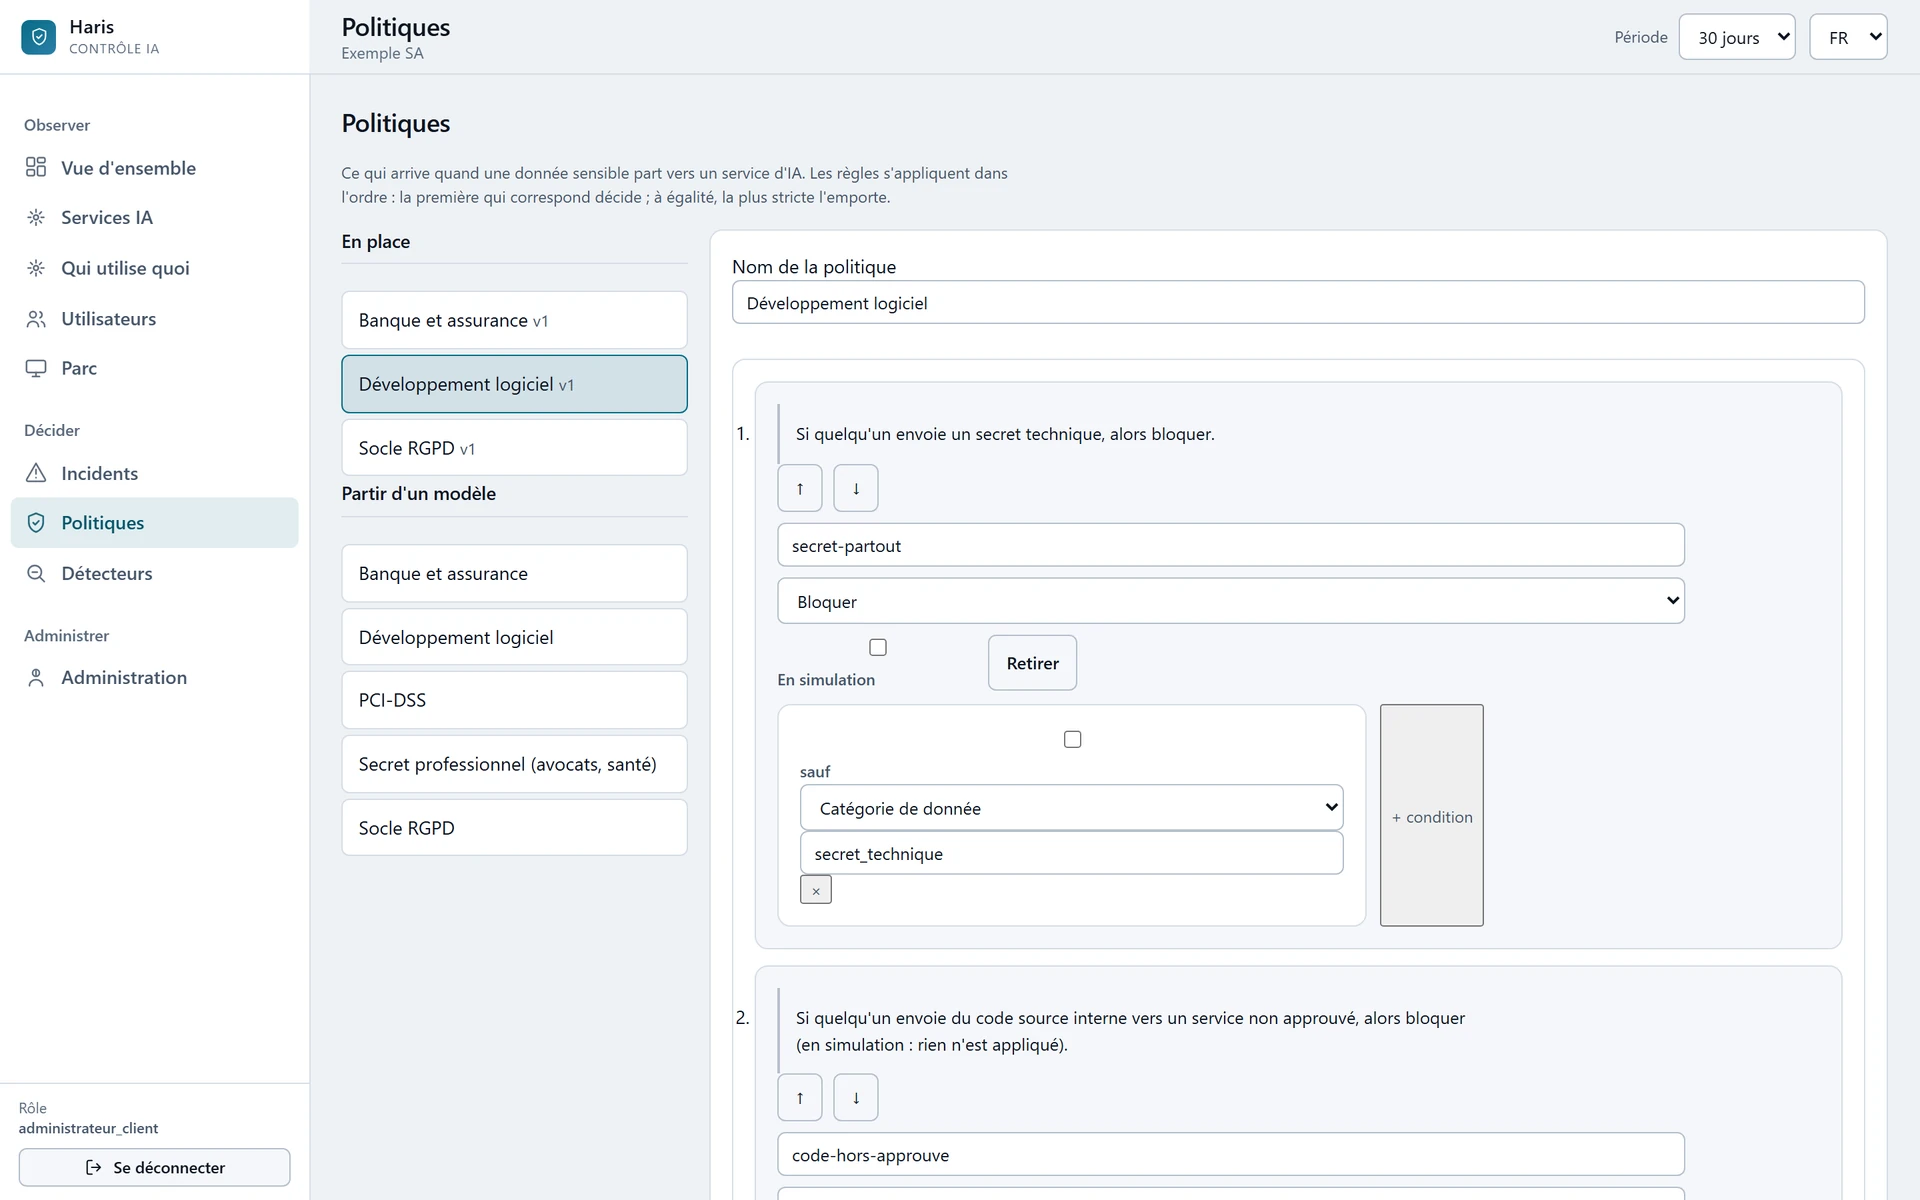
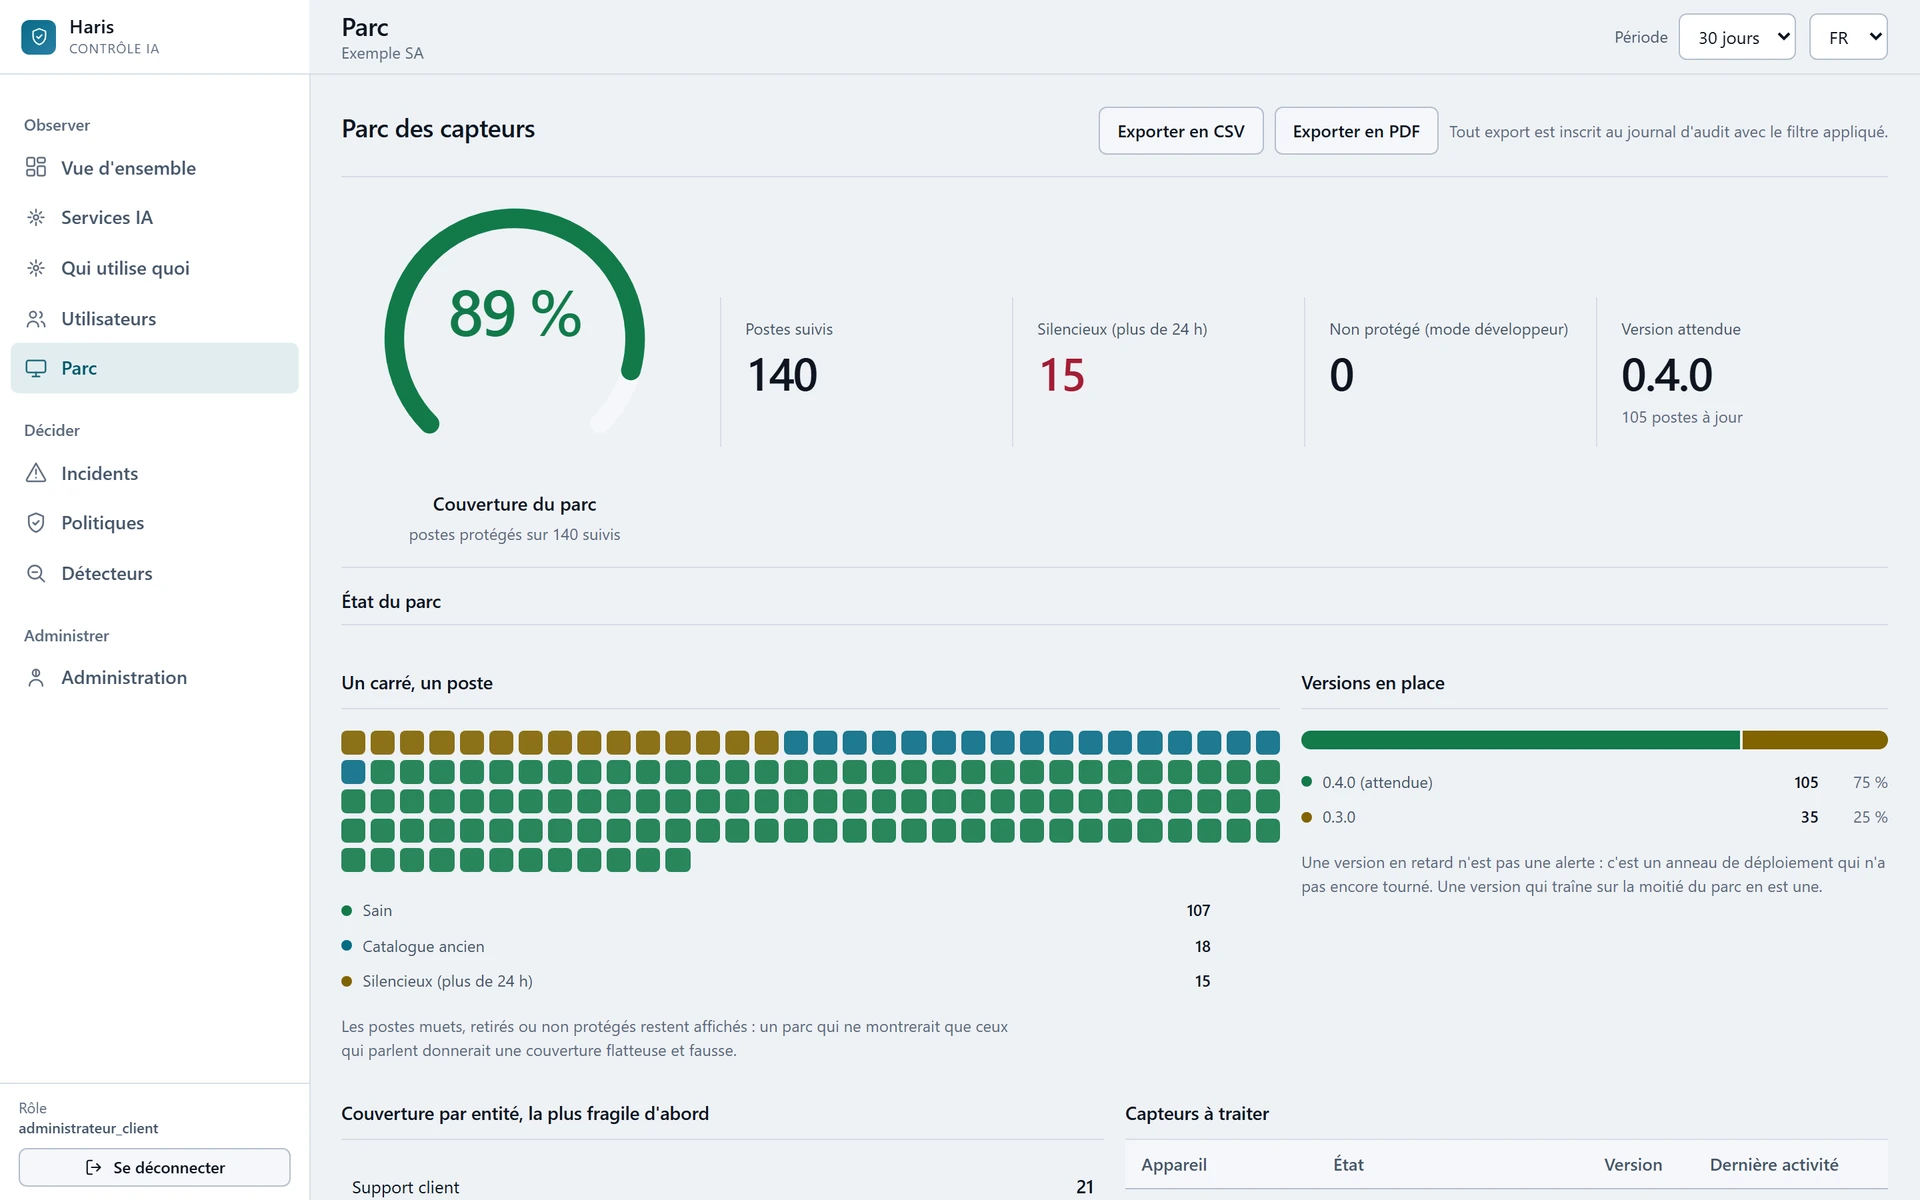
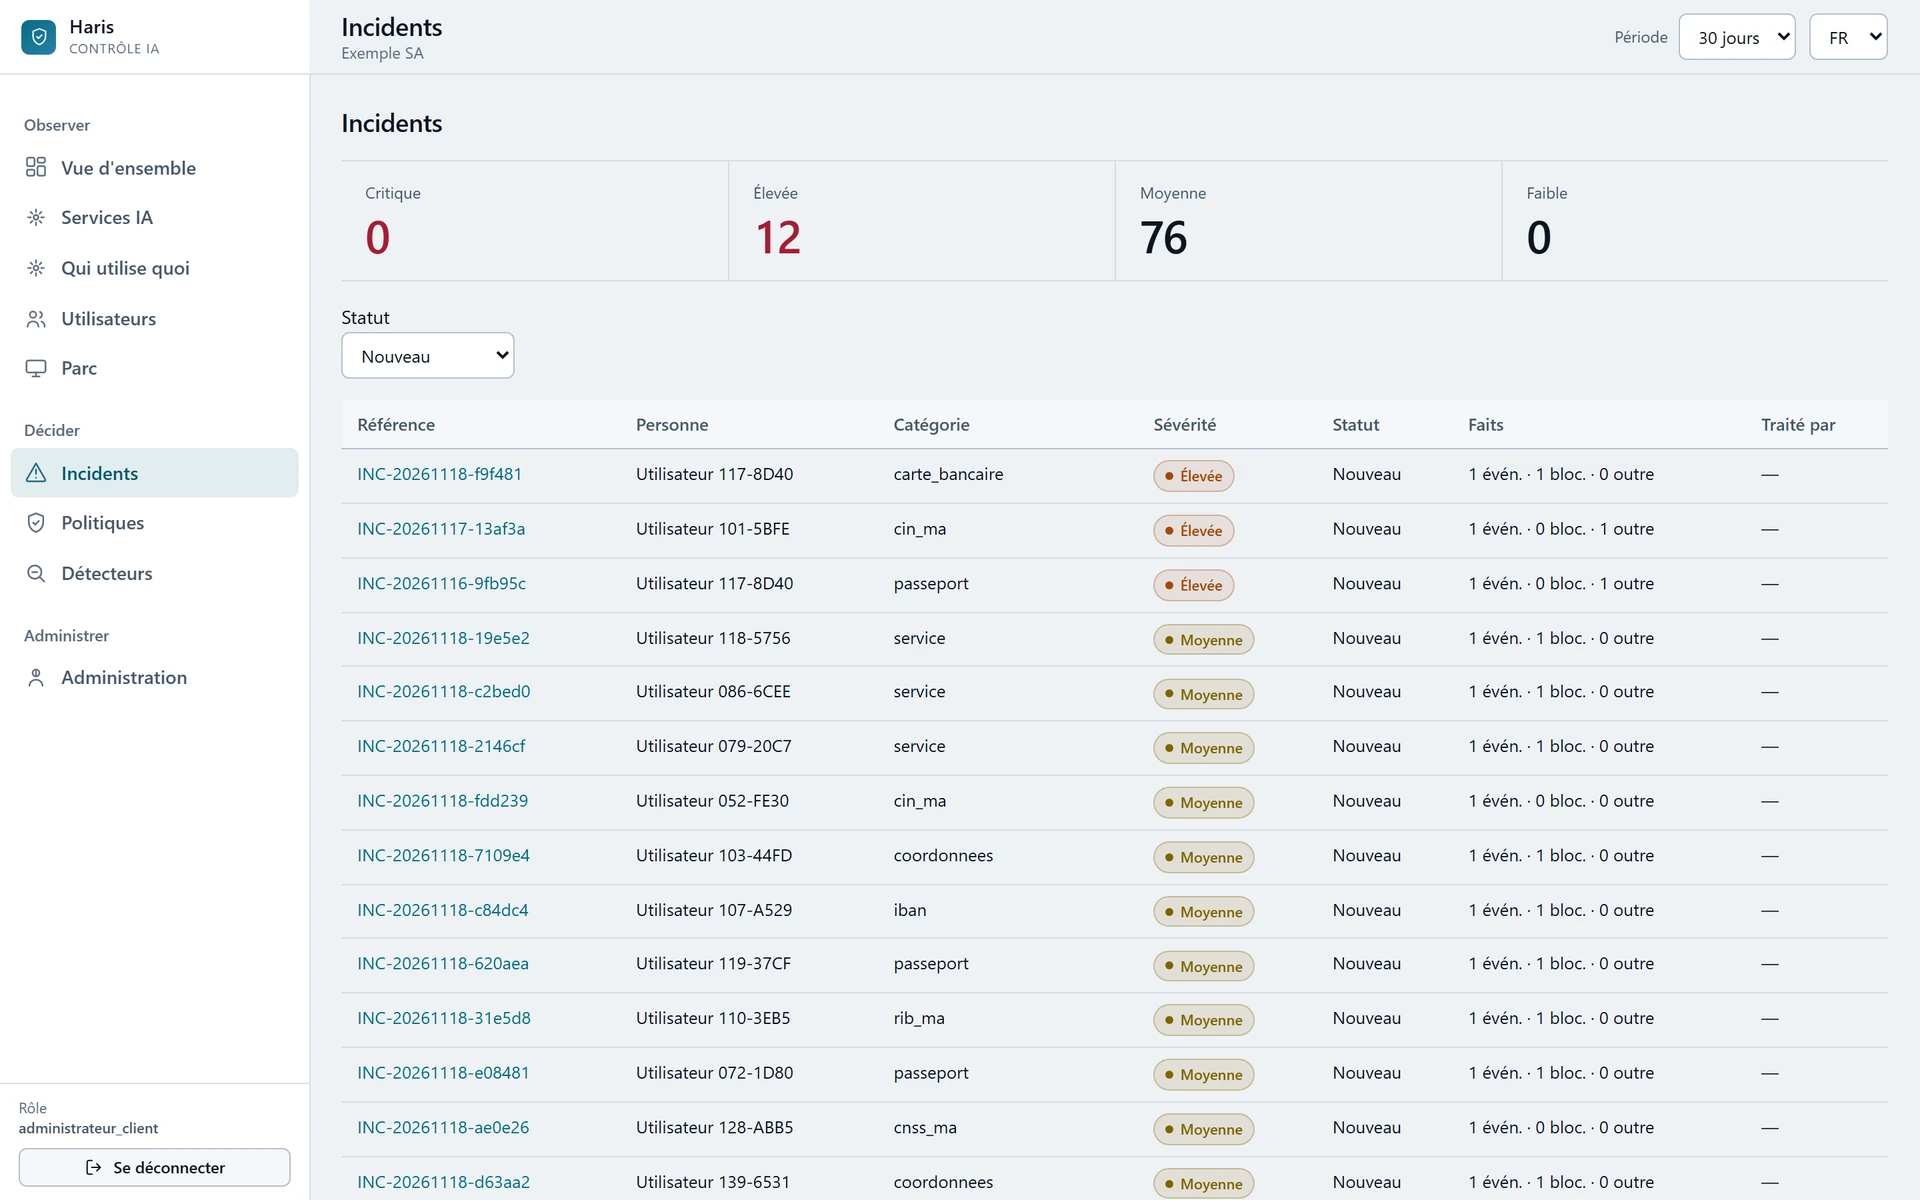
Copies d’écran de la console, avec des données entièrement fictives (société « Exemple SA »). Cliquez sur une image pour l’agrandir.
Sur le poste
Analyse locale
Une extension pour Chrome, Edge et Brave analyse sur le poste ce qui part vers les services d’IA ; le texte des messages n’est jamais transmis au service d’IA.
Cinq réponses
Noter, prévenir, demander pourquoi, masquer, bloquer : la réponse suit la règle que vous avez choisie.
Fichiers nettoyés
Un document Word ou PDF envoyé à une IA est analysé sur le poste ; une copie anonymisée remplace l’original, qui n’est transmis à personne.
Services observés
Seuls les services d’IA du catalogue sont observés, dont ChatGPT, Microsoft Copilot, Mistral AI et Gemini ; votre navigation web n’est pas regardée.
Pour l’organisation
Pseudonymes
La console désigne les personnes par un pseudonyme ; lever le pseudonymat exige un motif, et chaque lecture est journalisée.
Garde-fous intégrés
Pas d’indicateur de productivité, une extension toujours visible, des seuils d’effectif sous lesquels rien n’est affiché : ces garanties sont verrouillées côté serveur.
Vue du manager sur son équipe Prochainement
Vue du manager sur son équipe, activée par l’organisation avec motif, attestation et journal : en phase pilote.
Mode simulation
Chaque politique s’essaie d’abord en simulation, avant d’être appliquée.
Connexion à l’annuaire
Connexion par Entra ID, Okta, Google ou PingOne, double authentification et journal d’audit chaîné.
Contact
Choisissons ensemble.
Dites-nous quels postes, quels outils et quels enjeux vous concernent : nous vous présentons le produit et le niveau adaptés.